 Metabrain
 MetaPipe
 MetaHub
 Pipedrive
 HubSpot
 Make & Integrationen
 Company Brains (MCP)
Der Aufstieg von KI-Agenten hat Business-Software nicht überflüssig gemacht. Er hat sie zum tragenden Fundament befördert.
Ein Agent kann hervorragend schlussfolgern, hat aber keine Hände: Um echte Geschäftsdaten sicher zu lesen und zu verändern, braucht er eine strukturierte, berechtigungsgeprüfte Oberfläche, die Schemata, Sonderfälle und Nachvollziehbarkeit erzwingt. Genau diese Oberfläche ist die App – bereitgestellt als aufrufbares Tool über das Model Context Protocol (MCP) oder eine API.
Die Grundregel: Der Agent liefert die Absicht; die App liefert die verlässliche, protokollierte Ausführung. Nimm die App weg, und aus dem Agenten wird ein Chatbot, der nur über dein Unternehmen reden, es aber nicht steuern kann.
In unserer Analyse, warum ein selbst gebautes KI-CRM im Alltag scheitert, haben wir gezeigt, was passiert, wenn Teams gewachsene SaaS-Systeme durch schnell zusammenvibecodete Eigenbauten ersetzen wollen. Der spiegelbildliche Fehler lautet: zu glauben, ein Agent mit langem System-Prompt und rohem Datenbankzugriff könne die Fachlogik einer App zur Laufzeit improvisieren. Sobald echte Kunden, mehrere Teammitglieder und Compliance-Anforderungen ins Spiel kommen, bricht beides.
Welcher Teil einer App an Wert verliert – und welcher gewinnt
Die Frage „Werden Agenten Apps ersetzen?” stellt die falsche Alternative. Die eigentliche Frage lautet: „Welche Schicht einer Anwendung bleibt wertvoll, wenn Menschen seltener selbst durch Menüs klicken?”
Fünfzehn Jahre lang haben B2B-Tools vor allem über ihre Benutzeroberfläche konkurriert: Filterleisten, Drag-and-Drop-Boards, Modalfenster und Einstellungsdialoge. Einem Agenten ist deine Drag-Animation egal. Wenn dein Vertriebsteam einen Agenten bittet, einen Account vorzubereiten, Gesprächsnotizen abzulegen, einen Lead zu qualifizieren oder einen Datenimport vorzubereiten, tritt das UI in den Hintergrund.
Alles unterhalb der Oberfläche gewinnt dagegen massiv an Wert:
- Datenmodell und Invarianten: Gültige Objektbeziehungen, Pflichtfelder pro Pipeline-Phase, Währungslogik und Steuerregeln.
- Über Jahre gewachsene Sonderfall-Logik: Dublettenprüfung, DSGVO-Sperr- und Löschfristen, Mahnstufen, API-Ratenlimits und Idempotenzschlüssel.
- Rollenbasierte Berechtigungen: Klare Grenzen dafür, was der Agent eines Werkstudenten im Vergleich zum RevOps-Admin lesen oder überschreiben darf.
- Bestätigter Write-back und Audit-Log: Lückenlose Protokollierung nicht nur was geändert wurde, sondern welcher Nutzer über welchen Agenten-Connector geschrieben hat.
Wer versucht, diese Regeln bei jedem Aufruf neu im Prompt herzuleiten, produziert schleichende Datenfehler. Sind sie dagegen fest in der App und einer kontrollierten Tool-Schicht verankert, bekommt dein Agent Leitplanken, an denen er nicht vorbeihalluzinieren kann.
Der Beweis im Kleinen: beim Pipedrive-Import automatisch Deals erzeugen
Du brauchst kein komplexes Konzernszenario, um zu sehen, warum rohe Prompts und ungeschützte Trigger scheitern. Schau dir eine der häufigsten Alltagsfragen im Pipedrive-Setup an: Wie erzeugst du beim Import einer Kontakt- und Firmenliste automatisch passende Deals?
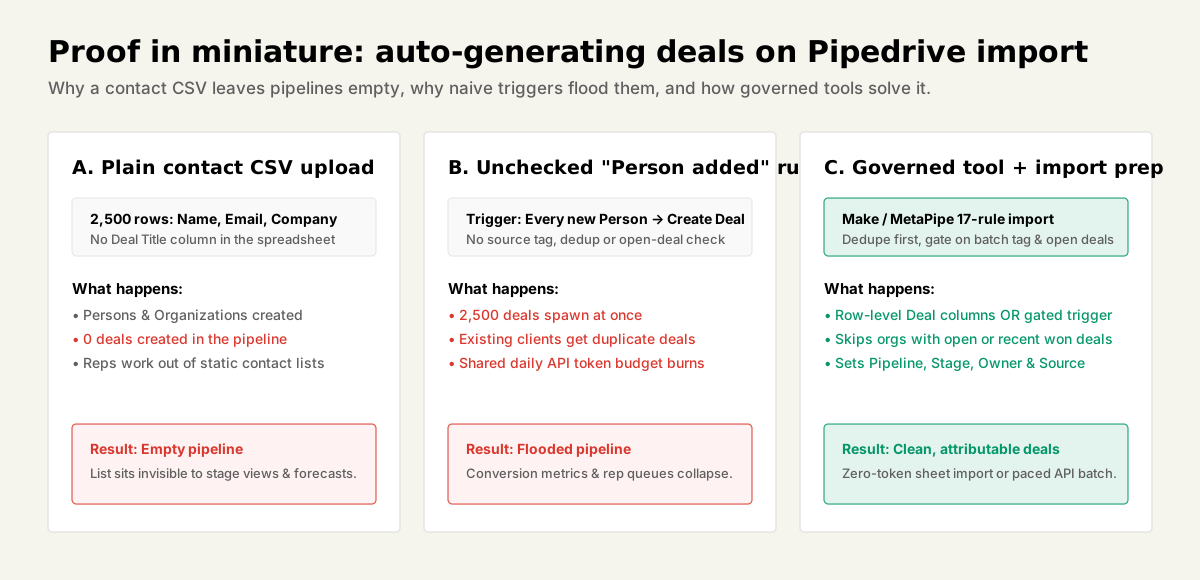
1. Warum ein normaler CSV-Upload deine Pipeline leer lässt
Wenn dein Marketing- oder Outbound-Team eine CSV-Datei mit 2.500 Messekontakten oder angereicherten Zielunternehmen (Name, E-Mail, Firma, Telefon) in Pipedrive hochlädt, legt Pipedrive zwar Personen und Organisationen an – aber null Deals.
Solange deine Tabelle nicht in jeder relevanten Zeile explizite Deal-Spalten enthält (mindestens Deal – Titel sowie Pipeline und Phase), endet Pipedrives Importer im Adressbuch. Dein Vertrieb öffnet nach dem vermeintlichen Import die Pipeline-Ansicht und blickt auf leere Spalten. (Wie Pipedrive Tabellenimporte, Import2 und API-Schreibvorgänge technisch trennt, zeigen wir im Detail in unserem ultimativen Pipedrive-Import-Guide.)
2. Warum eine naive Automation oder ein rohes Agenten-Skript dein CRM flutet
Der erste Reflex ist fast immer derselbe: Entweder schaltet jemand eine pauschale Workflow-Automation scharf („Immer wenn eine Person erstellt wird → Deal anlegen”) oder gibt einem KI-Agenten mit direktem API-Schlüssel die Anweisung „Importiere diese CSV und eröffne für jede Zeile einen Deal.” In der Praxis geht beides sofort schief:
- Bestandskunden bekommen Schrott-Deals: Jeder neue Ansprechpartner bei einem bestehenden Kunden – Buchhaltung, Projektleitung, automatisch synchronisierte E-Mail-Teilnehmer – löst ungewollt einen Neugeschäfts-Deal aus.
- Mehrere Kontakte pro Firma erzeugen Dubletten: Stehen vier Entscheider desselben Zielunternehmens in deiner CSV, landen vier konkurrierende Deals für dieselbe Verkaufschance in Phase 1.
- Fehlende Routing-Felder: Deals entstehen ohne saubere Zuordnung von
Pipeline,Phase,Besitzer,WertoderQuellkanal(Source channel) und verfälschen deine Abschlussquoten. - Verbranntes API-Tagesbudget: Da sich in Pipedrive alle Integrationen ein tägliches Token-Kontingent teilen (
30.000 Basis-Tokens × Plan-Multiplikator × Plätze), fressen vier ungepufferte Such- und Schreibaufrufe pro Zeile bei wenigen tausend Zeilen das Tageslimit auf und legen laufende Integrationen lahm.
3. Wie kontrollierte Tools das Problem sauber lösen
Wenn du dein CRM und die Automatisierungsschicht davor als strukturierte Tools mit klaren Spielregeln einsetzt, gibt es zwei saubere Muster – je nachdem, wie deine Daten reinkommen:
- Vorab geprüfter Tabellenimport (null API-Tokens): Für einmalige Listen bereinigt ein Agent oder Vorbereitungs-Skript die CSV vor dem Upload gegen bestehende Pipedrive-Domains und E-Mail-Adressen, fasst mehrere Ansprechpartner pro Unternehmen unter einem Hauptkontakt zusammen und ergänzt dort explizit
Deal – Titel,Deal – Pipeline,Deal – Phase,Deal – BesitzersowieDeal – Quellkanal. Den eigentlichen Schreibvorgang übernimmt Pipedrives nativer Importer – inklusive 48-Stunden-Rollback für Admins und ohne ein einziges API-Token zu verbrauchen. - Gesteuertes Make-Szenario oder kontrollierter MCP-Workflow (für laufende Importe): Wenn Leads fortlaufend aus Event-Formularen, Enrichment-Strecken oder Outbound-Kampagnen eintreffen, prüft ein Make-Szenario oder ein geschütztes MCP-Tool vier Leitplanken, bevor überhaupt ein Deal entsteht:
- Expliziter Batch-Filter: Nur auslösen, wenn der Datensatz ein definiertes Import-Label oder einen klaren
Quellkanalträgt – niemals pauschal bei jeder neuen Person. - Dublettenabgleich zuerst: Organisation über normalisierte Domain + Namen und Person über E-Mail/Telefon abgleichen, bevor geschrieben wird.
- Prüfung auf offene oder kürzlich gewonnene Deals: Hat die Organisation in der Ziel-Pipeline bereits einen offenen Deal (oder einen Abschluss innerhalb deines Sperrfensters), wird die Person als Teilnehmer verknüpft oder als Notiz dokumentiert, statt einen Doppel-Deal anzulegen.
- Deterministische Zuweisung & Audit-Spur:
pipeline_id,stage_id,user_id, Währung, Akquisekanal und eine Notiz mit der Import-Batch-ID sauber setzen.
- Expliziter Batch-Filter: Nur auslösen, wenn der Datensatz ein definiertes Import-Label oder einen klaren
Entscheidend ist die Aufgabenteilung: Das Sprachmodell hilft dabei, unsaubere Jobtitel zu normalisieren, Branchen zuzuordnen oder die erste Ansprache zu formulieren. Die App und die kontrollierte Tool-Schicht davor erzwingen Eindeutigkeit, Phasenregeln, Token-Pacing und Rollback-Sicherheit.
Wie MCP „Apps als Tools” zum Industriestandard gemacht hat
Bis vor Kurzem bedeutete jede Agenten-Integration spröden Klebecode pro Modellanbieter. Zwischen Ende 2024 und Mitte 2026 hat das Model Context Protocol (MCP) aufrufbare App-Schnittstellen zu einer herstellerunabhängigen Infrastruktur gemacht:
- November 2024: Anthropic veröffentlicht MCP als Open Source – zum Start mit rund 100.000 SDK-Downloads und etwa 50 Referenz-Servern.
- März 2025: OpenAI übernimmt MCP in sein Agent-SDK und seine Desktop-Tools; innerhalb weniger Monate ziehen Google, Microsoft und Salesforce nach.
- 9. Dezember 2025: Anthropic übergibt MCP an die neu gegründete Agentic AI Foundation unter dem Dach der Linux Foundation, mitgegründet von OpenAI und Block sowie unterstützt von AWS, Google, Microsoft, Cloudflare und Bloomberg als Platinum-Mitgliedern.
- 25. März 2026: Die offiziellen MCP-SDKs überschreiten 97 Millionen Installationen (rund 16 Monate nach Start); öffentliche Verzeichnisse zählen im zweiten Quartal 2026 bereits schätzungsweise 8.000 bis über 12.000 MCP-Server.
- 28. Juli 2026: Die MCP-Spezifikation wechselt auf eine zustandslose Architektur (Stateless Transport) ohne erzwungenen Session-Handshake – damit lassen sich MCP-Server im Unternehmenseinsatz deutlich einfacher hinter Standard-Gateways skalieren und auditieren.
Wo der CRM-Markt Ende 2026 konkret steht
Der Wechsel von reinen Lese-Demos („Chatte mit deinen Daten”) hin zu protokolliertem Write-back zeigt sich quer durch den modernen Vertriebs-Stack:
- HubSpot: Veröffentlichte am 20. November 2025 den ersten großen CRM-Connector für Claude mit Schreibzugriff (Datensätze anlegen und aktualisieren, Notizen loggen, Aufgaben zuweisen); im April 2026 ging der zugrunde liegende MCP-Server in die allgemeine Verfügbarkeit. Jede Änderung wird im HubSpot-Audit-Log sowohl dem angemeldeten Nutzer als auch dem Claude-Connector zugerechnet.
- Make: Brachte 2026 seinen offiziellen MCP-Server zusammen mit nativen Make AI Agents heraus. Statt einem Sprachmodell rohe Zugangsdaten für zehn Einzelsysteme zu geben, stellst du geprüfte Make-Szenarien als Tools bereit – während Make Authentifizierung, Eingabeschemata, Wiederholversuche und Laufhistorie absichert.
- Pipedrive (und warum dünne API-Wrapper allein nicht reichen): Pipedrive hat seinen offiziellen Remote-MCP-Server (
mcp.pipedrive.ai) im Juni 2026 gestartet und im August 2026 in Claudes Connector-Verzeichnis gebracht. Wie unser Live-Test des offiziellen Pipedrive-MCP-Servers gegen MetaPipe im November 2026 gezeigt hat, verbinden 79 direkte REST-Wrapper den Agenten zwar mit der API – lassen aber Import-Vorbereitung, objektübergreifende Dublettenprüfung, Bestätigungsschranken vor destruktiven Eingriffen und das Pacing des täglichen Token-Budgets offen. Eine kontrollierte MCP-Schicht schließt genau diese Lücke, indem sie Fach-Playbooks und Sicherheitsregeln direkt in den Tool-Vertrag einbaut.
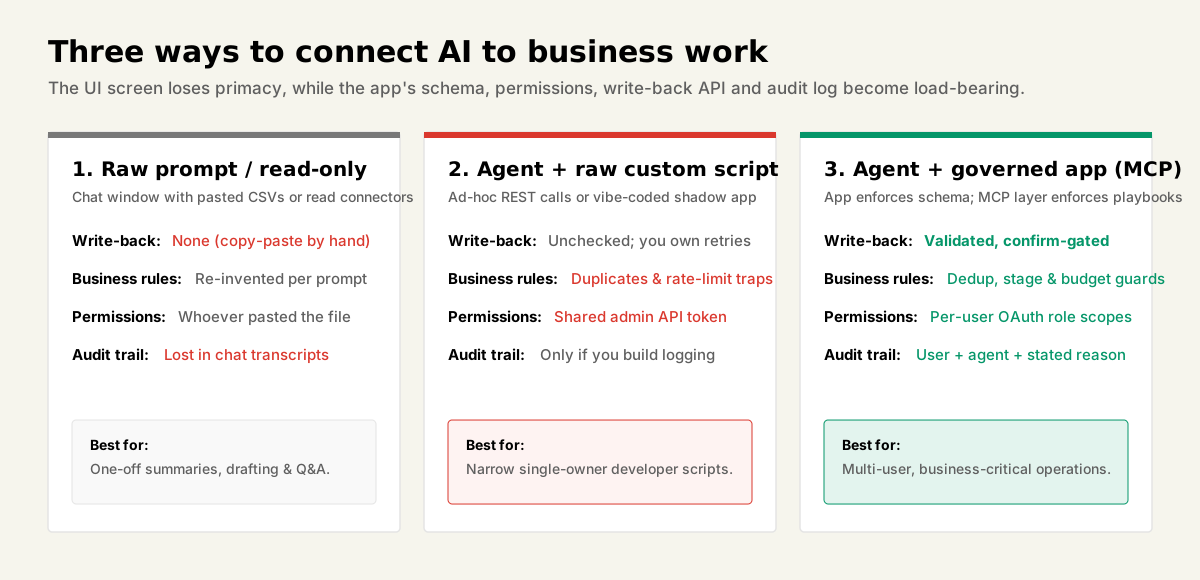
Roher Prompt vs. eigenes Skript vs. kontrollierte App über MCP
| Kriterium | Roher Prompt / Chatbot | Agent + eigenes Skript | Agent + App als Tool (MCP / API) |
|---|---|---|---|
| Zugriff auf Geschäftsdaten | Keiner (nur manuelles Einfügen) | Selbst verdrahtete Einzelabfragen | Strukturiert, live, typgeprüft |
| Write-back (Schreiben) | Nein (Copy-and-Paste von Hand) | Ungeschützt, sofern nicht selbst gebaut | Nativ, validiert, mit Bestätigungsschranke |
| Sonderfälle & Geschäftsregeln | Bei jedem Prompt neu geraten | Im eigenen Skript nachgebaut | In App + Tool-Playbooks verankert |
| Berechtigungen | Wer gerade das Chatfenster offen hat | Oft ein geteilter Admin-API-Key | App erzwingt OAuth-Rollen pro Nutzer |
| Audit-Trail | Verschwindet im Chatverlauf | Nur mit selbst gebautem Logging | App protokolliert Nutzer, Connector & Zeit |
| Wartung bei API-Änderungen | Entfällt | Dein Entwicklerteam | Hersteller / verwaltete MCP-Schicht |
| Bester Einsatzbereich | Einmalige Entwürfe & Analysen | Eng begrenzte Entwickler-Aufgabe | Geschäftskritische Arbeit im Team |
Wann ein Agent mit eigenem Skript tatsächlich gewinnt
Fairerweise gilt: Nicht jede Aufgabe mit 60 Zeilen Code rechtfertigt ein neues SaaS-Abo. Wenn ein Job eng umrissen, kurzlebig, in der Hand einer einzelnen technisch versierten Person und ohne dauerhafte Datenhaltung ist – etwa einen lokalen Export umformen, öffentliche Preisseiten für eine Marktanalyse auswerten oder eine einmalige Diagnose fahren –, schlägt ein vom Coding-Agenten geschriebenes Python-Skript jedes neue Tool.
Das eigene Skript verliert in dem Moment, in dem drei Dinge zusammenkommen: Mehrere Teammitglieder arbeiten auf demselben Datenbestand, Schreibvorgänge verändern Kunden- oder Umsatzzahlen, und irgendwann fragt jemand: „Wer hat diesen Datensatz letzten Dienstag geändert – und warum?” Genau an diesem Schnittpunkt sitzen CRM, Abrechnung, Formulare und Kernprozesse.
Einkaufs-Checkliste: Worauf du 2026 bei „KI-fähigen” Apps achten solltest
Ignoriere funkelnde „AI”-Icons in der Seitenleiste des Herstellers. Wenn deine Agenten eine Anwendung in den nächsten drei Jahren produktiv steuern sollen, prüfe vor Vertragsabschluss fünf harte Kriterien:
- Bestätigter Write-back über API oder MCP (nicht nur Lesezugriff): Kann ein externer Agent Datensätze anlegen, Phasen wechseln, Notizen anhängen und Workflows anstoßen – oder nur suchen und zusammenfassen? Reine Lese-Integrationen liefern hübsche Morgen-Briefings, räumen aber keine Pipeline auf.
- Nutzerbezogene Berechtigungen statt Sammel-Token: Unterstützt der MCP-Server oder die API OAuth-Scopes pro Benutzerkonto inklusive Feld- und Sichtbarkeitsrechten, statt jede Automation über einen einzigen Admin-Schlüssel zu zwingen?
- Klare Akteurs-Zuordnung im Audit-Log: Siehst du im Änderungsprotokoll der App eindeutig
Nutzer X über Connector Y, wenn ein Agent einen Dealwert anpasst oder einen Kontakt archiviert? - Idempotenz, Ratenlimits und saubere Fehlermeldungen: Liefert die Schnittstelle strukturierte Validierungsfehler (fehlendes Pflichtfeld, Dublette, verbleibendes API-Budget), auf die ein Agent kontrolliert reagieren kann, ohne Datensätze doppelt anzulegen?
- Keine Enterprise-Steuer für Basis-Schnittstellen: Prüfe im Preisblatt, ob API-, Webhook- oder MCP-Zugriff erst im teuersten Enterprise-Tarif freigeschaltet wird. Ein günstiger Sitzplatzpreis mit gesperrter API ist am Ende ein teures Datensilo.
Wenn ein Kernsystem in deinem Stack zwar eine API besitzt, aber keine sicheren Leitplanken für Agenten mitbringt, musst du nicht das System austauschen – eine kontrollierte MCP-Schicht davor löst das Problem schneller und sauberer. Genau deshalb haben wir MetaPipe für Pipedrive und MetaHub für HubSpot als Teil des Metawork Harness gebaut: damit Claude, ChatGPT und interne Agenten kontrollierten Write-back, eine 17-stufige Import-Vorbereitung, Bestätigungsschranken vor kritischen Änderungen, API-Budget-Pacing und ein lückenloses Audit-Protokoll mit Begründung bei jedem Schreibvorgang bekommen.
Fazit: Agenten haben Apps nicht getötet – sie haben sie von Bildschirmen zum Anklicken zu Werkzeugen befördert, die deine Agenten aufrufen. Der dauerhafte Wert einer App liegt 2026 in ihrer Write-back-API oder ihrem MCP-Server, den darin verankerten Geschäftsregeln und dem Audit-Log, das festhält, wer was getan hat. Wähle Apps mit echtem, berechtigungsgeprüftem Schreibzugriff. Ein Agent an reinen Lese-Integrationen kann über dein Unternehmen reden; nur ein Agent an Apps, die sauber schreiben, kann es auch betreiben.